Une nuit de panique dans les rayons frais de l’Hexagone
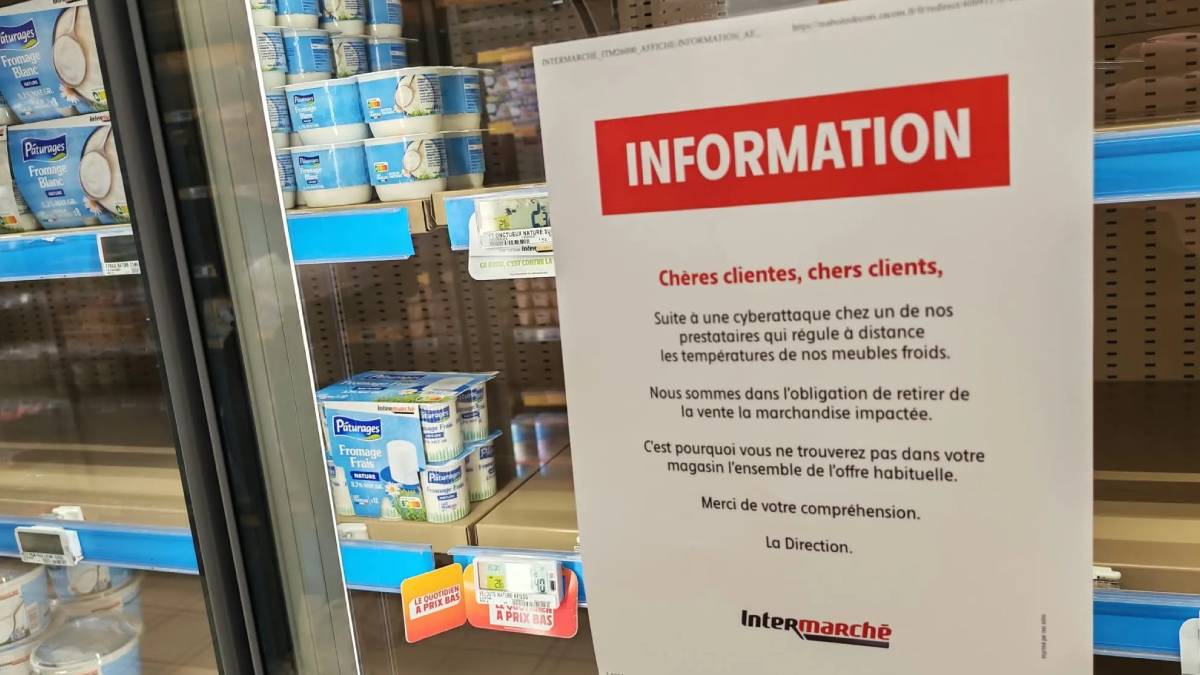
Près de sept cents supermarchés français subissent une cyberattaque foudroyante dans la nuit du 11 au 12 octobre 2026. Des enseignes majeures comme E.Leclerc, Intermarché et Système U voient leurs installations frigorifiques s’emballer soudainement. En effet, des commandes informatiques malveillantes désactivent à distance les sondes de sécurité thermique. Cette manipulation silencieuse empêche tout déclenchement d’alarme automatique au sein des magasins.
Les températures internes des chambres froides grimpent jusqu’à cinquante degrés en quelques heures. Résultat, des milliers de tonnes de viandes, de poissons et de produits laitiers deviennent impropres à la consommation. De plus, les résistances de chauffage poussées à leur paroxysme déclenchent une vingtaine de départs de feu. Les pompiers doivent intervenir en urgence dans plusieurs départements pour sécuriser les entrepôts.
Les équipes découvrent un désastre logistique sans précédent à l’ouverture des portes le matin. Pourtant, le personnel ignore encore l’origine exacte de ce chaos spectaculaire. En réalité, cette intrusion logicielle constitue le premier sabotage physique d’envergure contre le commerce alimentaire français. Heureusement, la vigilance humaine évite des drames corporels chez les artisans et les employés matinaux.
L’unité militaire Shahid Kaveh formellement identifiée
La procureure de Paris Laure Beccuau annonce l’ouverture d’une information judiciaire ce lundi 9 novembre 2026. L’enquête criminelle cible le chef de l’unité iranienne Shahid Kaveh ainsi que deux de ses adjoints opérationnels. En fait, ce groupe informatique spécialisé dépend directement du Corps des Gardiens de la révolution islamique. Les magistrats retiennent notamment la circonstance aggravante d’actes commis pour le compte d’une puissance étrangère.
Les enquêteurs de la DGSI et de l’Office anti-cybercriminalité découvrent des preuves techniques accablantes. Des adresses IP localisées sur le territoire iranien ont servi à relayer les attaques vers les serveurs cibles. De plus, les spécialistes détectent des lignes de code et des traces écrites directement en farsi. Ces éléments matériels confirment sans ambiguïté la signature habituelle de cette unité militaire offensive.
« Grâce à l’action remarquable des services de l’État, je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d’Iran. »
Le ministre des Affaires étrangères Jean-Noël Barrot dénonce une agression intolérable contre la sécurité nationale. D’ailleurs, le chef de la diplomatie française convoque immédiatement l’ambassadeur d’Iran à Paris pour exiger des explications. La France prépare également des mesures de rétorsion coordonnées avec ses partenaires européens. En clair, cette opération franchit une ligne rouge diplomatique majeure.
La faille critique des régulateurs Danfoss et Dixell
Les assaillants ont exploité la vulnérabilité extrême des contrôleurs de réfrigération connectés à Internet. Des automates industriels conçus par les marques Danfoss, Dixell et Copeland constituaient les cibles prioritaires des pirates. En effet, ces boîtiers électroniques régulent d’ordinaire la puissance des moteurs et la circulation des fluides réfrigérants. Les attaquants ont facilement détourné ces mécanismes vitaux grâce à des interfaces web non cloisonnées.
L’Agence nationale de la sécurité des systèmes d’information pointait pourtant ces défaillances de sécurité bien connues. Vincent Strubel, directeur général de l’ANSSI, fustigeait récemment le manque de rigueur de certains exploitants du secteur. Ainsi, des mots de passe par défaut et des logiciels obsolètes ont laissé les portes grand ouvertes. Les pirates n’ont eu aucun mal à forcer des dégivrages continus et illimités.
Cette surchauffe artificielle provoque une hausse brutale de la pression mécanique dans les circuits de froid. Dès lors, les compresseurs s’emballent jusqu’à atteindre un point critique d’échauffement électrique. Les installations frigorifiques se transforment alors en véritables radiateurs géants destructeurs. Par conséquent, les chaînes du froid s’effondrent partout sur le territoire en l’espace d’une seule nuit.
Tableau de synthèse : les chiffres clés du sabotage
| Élément du dossier | Données chiffrées et faits | Conséquences opérationnelles |
|---|---|---|
| Périmètre touché | Environ 700 supermarchés et hypermarchés | Rayons frais vidés et fermetures temporaires |
| Pic de température | Montée anormale constatée jusqu’à 50 °C | Rupture totale de la chaîne du froid |
| Incidents physiques | Une vingtaine de départs de feu répertoriés | Intervention d’urgence des sapeurs-pompiers |
| Cibles matérielles | Boîtiers Danfoss, Dixell et Copeland | Blocage des alertes et dégivrage illimité |
| Groupe incriminé | Unité Shahid Kaveh (CGRI-CEC) | Mandats d’arrêt internationaux requis |
Une crise internationale aux lourdes répercussions pénales
La section cybercriminalité du parquet de Paris demande l’émission de mandats d’arrêt internationaux contre les officiers iraniens. Les chefs d’accusation visent l’association de malfaiteurs ainsi que la dégradation de biens par un moyen dangereux. En clair, la justice française veut figer les mouvements des coupables présumés hors de leurs frontières. Cette procédure juridique exceptionnelle démontre la gravité des faits reprochés au régime de Téhéran.
D’autres pays européens constatent des incidents similaires contre leurs infrastructures de conservation ces dernières semaines. Plus d’une centaine d’établissements du continent ont signalé des alertes techniques troublantes. En fait, des banques du sang françaises ont également subi des perturbations ciblées sur leurs équipements réfrigérés. Les services secrets restent prudents mais n’excluent aucune corrélation tactique entre ces différents événements.
La grande distribution française investit désormais des millions d’euros pour isoler ses parcs d’équipements frigorifiques. Les directeurs techniques changent les identifiants d’accès et installent des pare-feux renforcés sur chaque centrale thermique. De plus, les protocoles de secours prévoient désormais des coupures manuelles d’urgence en cas d’intrusion suspecte. L’ensemble de la chaîne logistique prend enfin conscience de sa vulnérabilité numérique.
Cette agression d’État contre des frigos de supermarchés redéfinit brutalement les contours des conflits modernes. Alors que la guerre hybride frappe désormais le panier de courses des citoyens, la France refuse de céder à l’intimidation clandestine. Le sabotage numérique des infrastructures civiles constitue un acte de guerre inacceptable qui trouvera une réponse diplomatique et judiciaire intraitable.