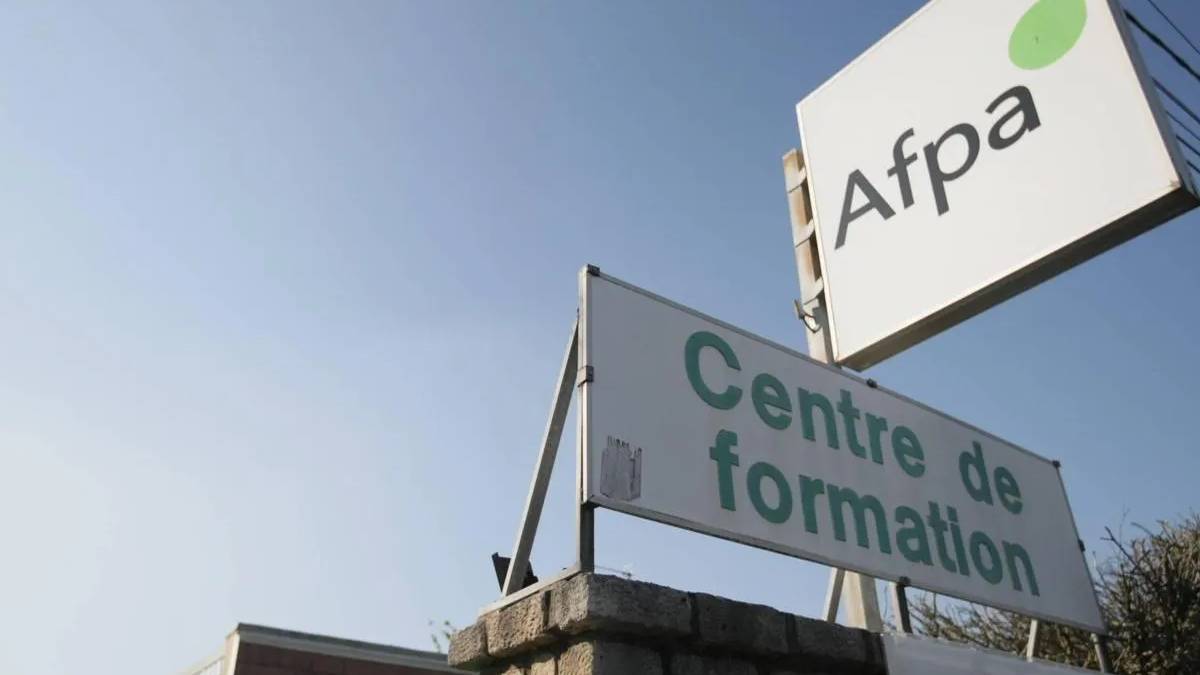
La série noire continue pour les services français. L’Agence nationale pour la formation des adultes, plus connue sous le nom d’Afpa, vient d’annoncer qu’elle subissait une cyberattaque d’envergure. Si tu as déjà suivi une formation ou déposé un dossier dans un centre Afpa, tu fais peut-être partie des victimes potentielles.
L’alerte a été lancée après des revendications sur des forums spécialisés. Deux hackers affirment avoir exfiltré une base de données conséquente regroupant des informations personnelles. C’est un nouveau tremblement de terre numérique qui touche un organisme public, quelques jours seulement après l’annonce d’un plan social massif au sein de l’agence.
Une faille chez un prestataire externe
Comment une telle fuite a-t-elle pu se produire ? D’après les explications fournies par Pierre Prady, directeur adjoint de l’Afpa, le problème ne vient pas directement du cœur informatique de l’organisme. La faille proviendrait d’un outil externe utilisé pour la gestion des hébergements et géré par un éditeur tiers.
Même si les systèmes internes de l’agence restent protégés, les conséquences pour les usagers n’en restent pas moins réelles. L’attaque met en lumière la fragilité des grandes structures face à la sous-traitance numérique. Dès qu’un maillon de la chaîne cède, c’est tout le système qui s’effondre.
Quelles informations ont vraiment fuité ?
C’est la question que tu te poses sûrement si tu as eu affaire à l’Afpa ces dernières années. Heureusement, selon les premiers éléments communiqués par la direction, aucune donnée bancaire ni aucun numéro de Sécurité sociale ne figurait sur l’application compromise.
Les éléments subtilisés se limitent aux informations de contact classiques. On y retrouve notamment les noms, prénoms, adresses postales, dates de naissance et numéros de téléphone. C’est certes moins critique que des codes de carte bleue, mais largement suffisant pour alimenter des campagnes de cybercriminalité.
Pourquoi tu dois surveiller tes SMS et tes e-mails
Avec tes coordonnées en poche, des individus malveillants disposent de munitions redoutables pour mener des attaques ciblées. Ce type de fuite est le carburant idéal pour le phishing, ou hameçonnage. Tu risques de recevoir des messages ultra-personnalisés qui auront l’air parfaitement légitimes.
Les arnaqueurs pourront se faire passer pour l’Afpa, ton CPF ou un autre organisme de formation pour te piéger. Il va falloir redoubler de vigilance dans les prochaines semaines. Ne clique jamais sur un lien suspect et vérifie toujours l’origine des appels ou des e-mails avant de partager la moindre information.
L’organisme s’engage à prévenir individuellement toutes les personnes dont la fuite des données sera confirmée. Reste sur tes gardes et ouvre l’œil à la moindre tentative de contact bizarre